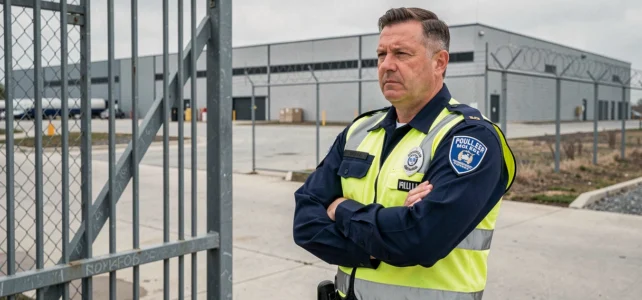
Os roubos em instalações profissionais tiveram um aumento notável durante o verão de 2026, com quase 9 000 instalações profissionais afetadas em um único mês, de acordo com dados divulgados pela imprensa com base nas estatísticas da polícia e da gendarmerie. Os armazéns, frequentemente subutilizados durante as férias e cheios de mercadorias de alto valor, estão entre os alvos preferidos. Essa realidade exige ir além das recomendações genéricas para examinar as falhas reais e as respostas adequadas.
Vulnerabilidades sazonais dos armazéns: um ponto cego da segurança
A maioria dos guias de segurança trata a proteção de um armazém como um dispositivo estático. As câmeras são instaladas, os alarmes configurados, o controle de acesso programado. O problema surge quando a atividade humana no edifício diminui.
Durante os períodos de férias de verão, as equipes reduzidas criam janelas de oportunidade. As áreas de carga permanecem às vezes abertas por mais tempo do que o necessário, as rondas internas são espaçadas, e os procedimentos de fechamento são aplicados de forma menos rigorosa.
Adaptar o nível de segurança ao calendário operacional é uma medida raramente formalizada. Isso implica definir um protocolo sazonal: redução do número de pontos de entrada ativos, ativação de detectores de movimento adicionais nas áreas normalmente ocupadas, e verificação diária dos sistemas de videovigilância por um responsável designado.
Para proteger um armazém de forma eficaz, a serralheria constitui a primeira barreira física, mas sua eficácia depende diretamente da rigidez dos procedimentos humanos que a acompanham.
Cibersegurança dos sistemas de vigilância conectados em armazéns
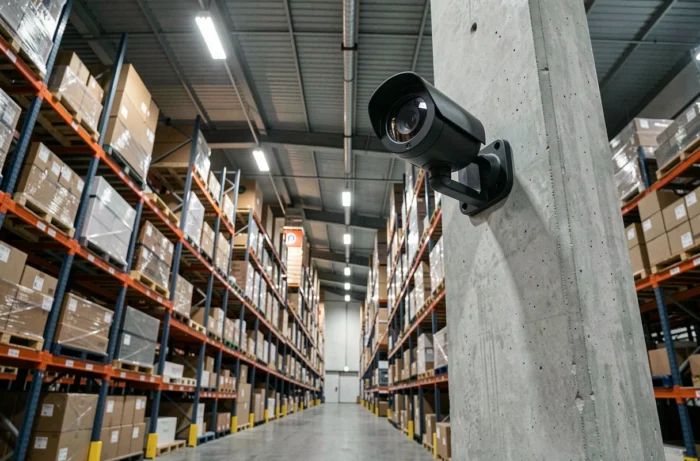
Os dispositivos de proteção física (câmeras IP, sensores IoT, centrais de alarme conectadas) agora são controlados por meio de interfaces de rede. Essa conectividade abre uma segunda frente de vulnerabilidade que as abordagens clássicas de segurança de armazéns ignoram quase sistematicamente.
Incidentes documentados no setor de transporte e logística mostram que os ransomwares estão cada vez mais direcionados às infraestruturas logísticas. Um sistema de videovigilância comprometido não apenas para de filmar: ele pode servir como um ponto de entrada para a rede interna da empresa, expondo dados de clientes, planos de armazenamento e informações sobre os fluxos de mercadorias.
Pesquisadores em cibersegurança também documentaram o desvio de câmeras conectadas à internet para fins de espionagem, de acordo com análises divulgadas pela Bitdefender. As câmeras de armazém, frequentemente configuradas com identificadores padrão e raramente atualizadas, estão particularmente expostas.
Medidas concretas de redução do risco cibernético
- Isolar a rede das câmeras e sensores da rede de escritório da empresa por meio de segmentação de rede (VLAN dedicada), para limitar a propagação de um ataque
- Modificar sistematicamente os identificadores padrão de cada equipamento conectado e aplicar as atualizações de firmware assim que forem publicadas pelo fabricante
- Desativar o acesso remoto às câmeras quando não for estritamente necessário, ou restringi-lo por meio de um VPN com autenticação forte
- Incluir os dispositivos de segurança física na auditoria de cibersegurança anual, assim como os postos de trabalho e servidores
Os feedbacks do campo divergem sobre a facilidade de implementação dessas medidas em PMEs logísticas, onde o orçamento de TI muitas vezes permanece concentrado no WMS e nas ferramentas de gestão de fluxos.
Controle dos fluxos internos: o roubo interno como risco subestimado
As estatísticas disponíveis mostram que os roubos internos representam uma parte significativa das perdas em armazéns, às vezes comparável às intrusões externas. Os guias de segurança se concentram no perímetro externo, mas a gestão dos fluxos internos merece uma atenção equivalente.
O controle de acesso por zonas constitui uma alavanca concreta. Em vez de um crachá único que dá acesso a todo o site, segmentar as permissões por zona de armazenamento permite rastrear os movimentos e limitar a exposição das mercadorias de alto valor.
Rastreabilidade e dissuasão no dia a dia
A videovigilância desempenha aqui um papel diferente da proteção anti-intrusão noturna. Durante o dia, câmeras visíveis nas áreas de preparação de pedidos e expedição atuam como um fator dissuasivo documentado. Sua eficácia depende de duas condições: que as gravações sejam efetivamente mantidas e consultáveis, e que as equipes saibam que o dispositivo está ativo.
Combinar esse dispositivo com um sistema de gestão de estoques em tempo real permite detectar as discrepâncias rapidamente. Um inventário rotativo semanal sobre as referências de alto valor reduz o tempo entre um roubo e sua detecção, o que dificulta a repetição dos atos.
Iluminação e arranjo externo: além do óbvio
A iluminação periférica está presente em todos os guias de segurança, mas sua eficácia depende de parâmetros raramente especificados. Uma iluminação mal direcionada cria zonas de sombra exploráveis. Uma iluminação muito forte gera um efeito de ofuscamento que torna as câmeras menos eficazes à noite.
- Priorizar uma iluminação LED com detecção de movimento em vez de uma iluminação permanente, que acaba sendo ignorada pela vizinhança e perde seu efeito de alerta
- Orientar as fontes de luz para os pontos de acesso (portas, docas, janelas) e não para as áreas de circulação geral
- Remover a vegetação alta nas proximidades imediatas das cercas e muros, que oferece cobertura natural aos intrusos
A organização do terreno ao redor do armazém é uma questão de prevenção situacional, um conceito utilizado pelas forças de segurança para reduzir as oportunidades de ação. Modificar o ambiente físico muitas vezes custa menos do que um sistema eletrônico adicional, e as duas abordagens se reforçam mutuamente.
A proteção de um armazém baseia-se na articulação entre dispositivos físicos, gestão de acessos digitais e adaptação às variações de atividade. Nenhuma camada de segurança compensa sozinha as falhas das outras. Os dados recentes sobre o aumento dos roubos de verão e sobre os ataques direcionados aos sistemas conectados confirmam que a ameaça evolui mais rapidamente do que as práticas padrão.